Amazon Quick 与 Amazon Bedrock 如何用实时 ACL 校验重构 RAG 访问控制
Rethinking access control for RAG with Amazon Quick and Amazon Bedrock
AI 导读
Amazon Quick 与 Amazon Bedrock Knowledge Bases 在预检索 ACL 过滤之外新增实时 ACL 校验,在查询时直接向权威数据源核实权限,避免依赖可能过期或映射错误的 ACL 数据。
正文· AI 翻译
企业组织正在采用检索增强生成(RAG)来从 Microsoft SharePoint、Google Drive 和 Atlassian Confluence 等企业知识源中挖掘洞察。然而,这些知识源包含受复杂权限结构管控的敏感信息。确保 AI 生成的答案遵守这些权限,是企业 AI 中最艰巨的挑战之一。
在本文中,我们探讨 Amazon Quick 和 Amazon Bedrock Knowledge Bases 如何通过在查询时直接向权威来源验证权限的实时访问控制列表(ACL)强制执行来解决这一挑战。
业务问题
设想这样一个场景:某 SharePoint 站点所有者为自己的组织创建了一个知识库。多个部门的团队成员使用 AI 助手从该知识库获取答案。关键要求是每位团队成员只能收到其有权访问的文档所生成的 AI 洞察。
这是一个普遍存在的企业挑战。组织希望普及 AI 驱动的洞察访问,同时不损害其现有的安全态势。AI 响应中一旦出现一份未经授权的文档,就可能泄露机密战略文档、未发布的财务数据或敏感的人力资源信息。
为什么现有方法不够用
RAG 访问控制的一种常见做法是采用复制并过滤的方式来强制执行文档级权限。其典型工作方式如下:
- 数据源连接器(例如 SharePoint 连接器)在定期同步任务中拉取 ACL。
- ACL 从数据源复制,并作为属性存储在索引中。
- 在查询时,AI 系统将已登录用户映射到存储的 ACL 属性,并据此过滤结果。
这种方法表面上看似合理,但存在三个根本性弱点。
问题 1:AI 系统并非事实来源
在这种模式下,AI 系统独自承担强制执行的责任,但它并不是权限的权威来源。这要求数据连接器在各类数据源之间准确复制复杂的、特定于数据源的 ACL 逻辑。每个数据源都有其独特的权限模型。在数十个连接器之间映射继承层级、组成员关系、条件访问策略和拒绝规则,是一项容易出错的工作。
问题 2:过期的权限会造成安全缺口
一般来说,数据连接器支持按需或按客户定义的计划运行的拉取式同步。这些 AI 解决方案中的 ACL 只是上次同步运行时的快照。有些解决方案使用基于事件的更新,但这并非普遍适用。例如,Confluence 这类数据源在组成员关系发生变化时不会发出事件。在两次同步之间,访问权限已被撤销的用户仍可能收到来自其不应再看到的文档的 AI 答案。
问题 3:数据源能力不断演进
数据源会定期更改或引入控制内容访问的新机制。SharePoint 中新增的权限功能或 Google Drive 共享模型的变更,都可能在 ACL 映射逻辑中造成缺口。在连接器更新之前,这可能会暴露内容。
AWS 如何解决这一问题:实时 ACL 强制执行
为了应对这些挑战,我们在 Amazon Quick 和 Amazon Bedrock Knowledge Bases 现有的检索前 ACL 过滤基础上,额外增加了一层实时 ACL 检查作为安全层。这确保系统在查询时直接向权威来源核对权限,从而执行最新的访问控制,避免依赖可能已过时或映射错误的 ACL 数据。
架构概览
下图展示了我们的混合方案,它同时提供语义搜索性能和实时安全能力。
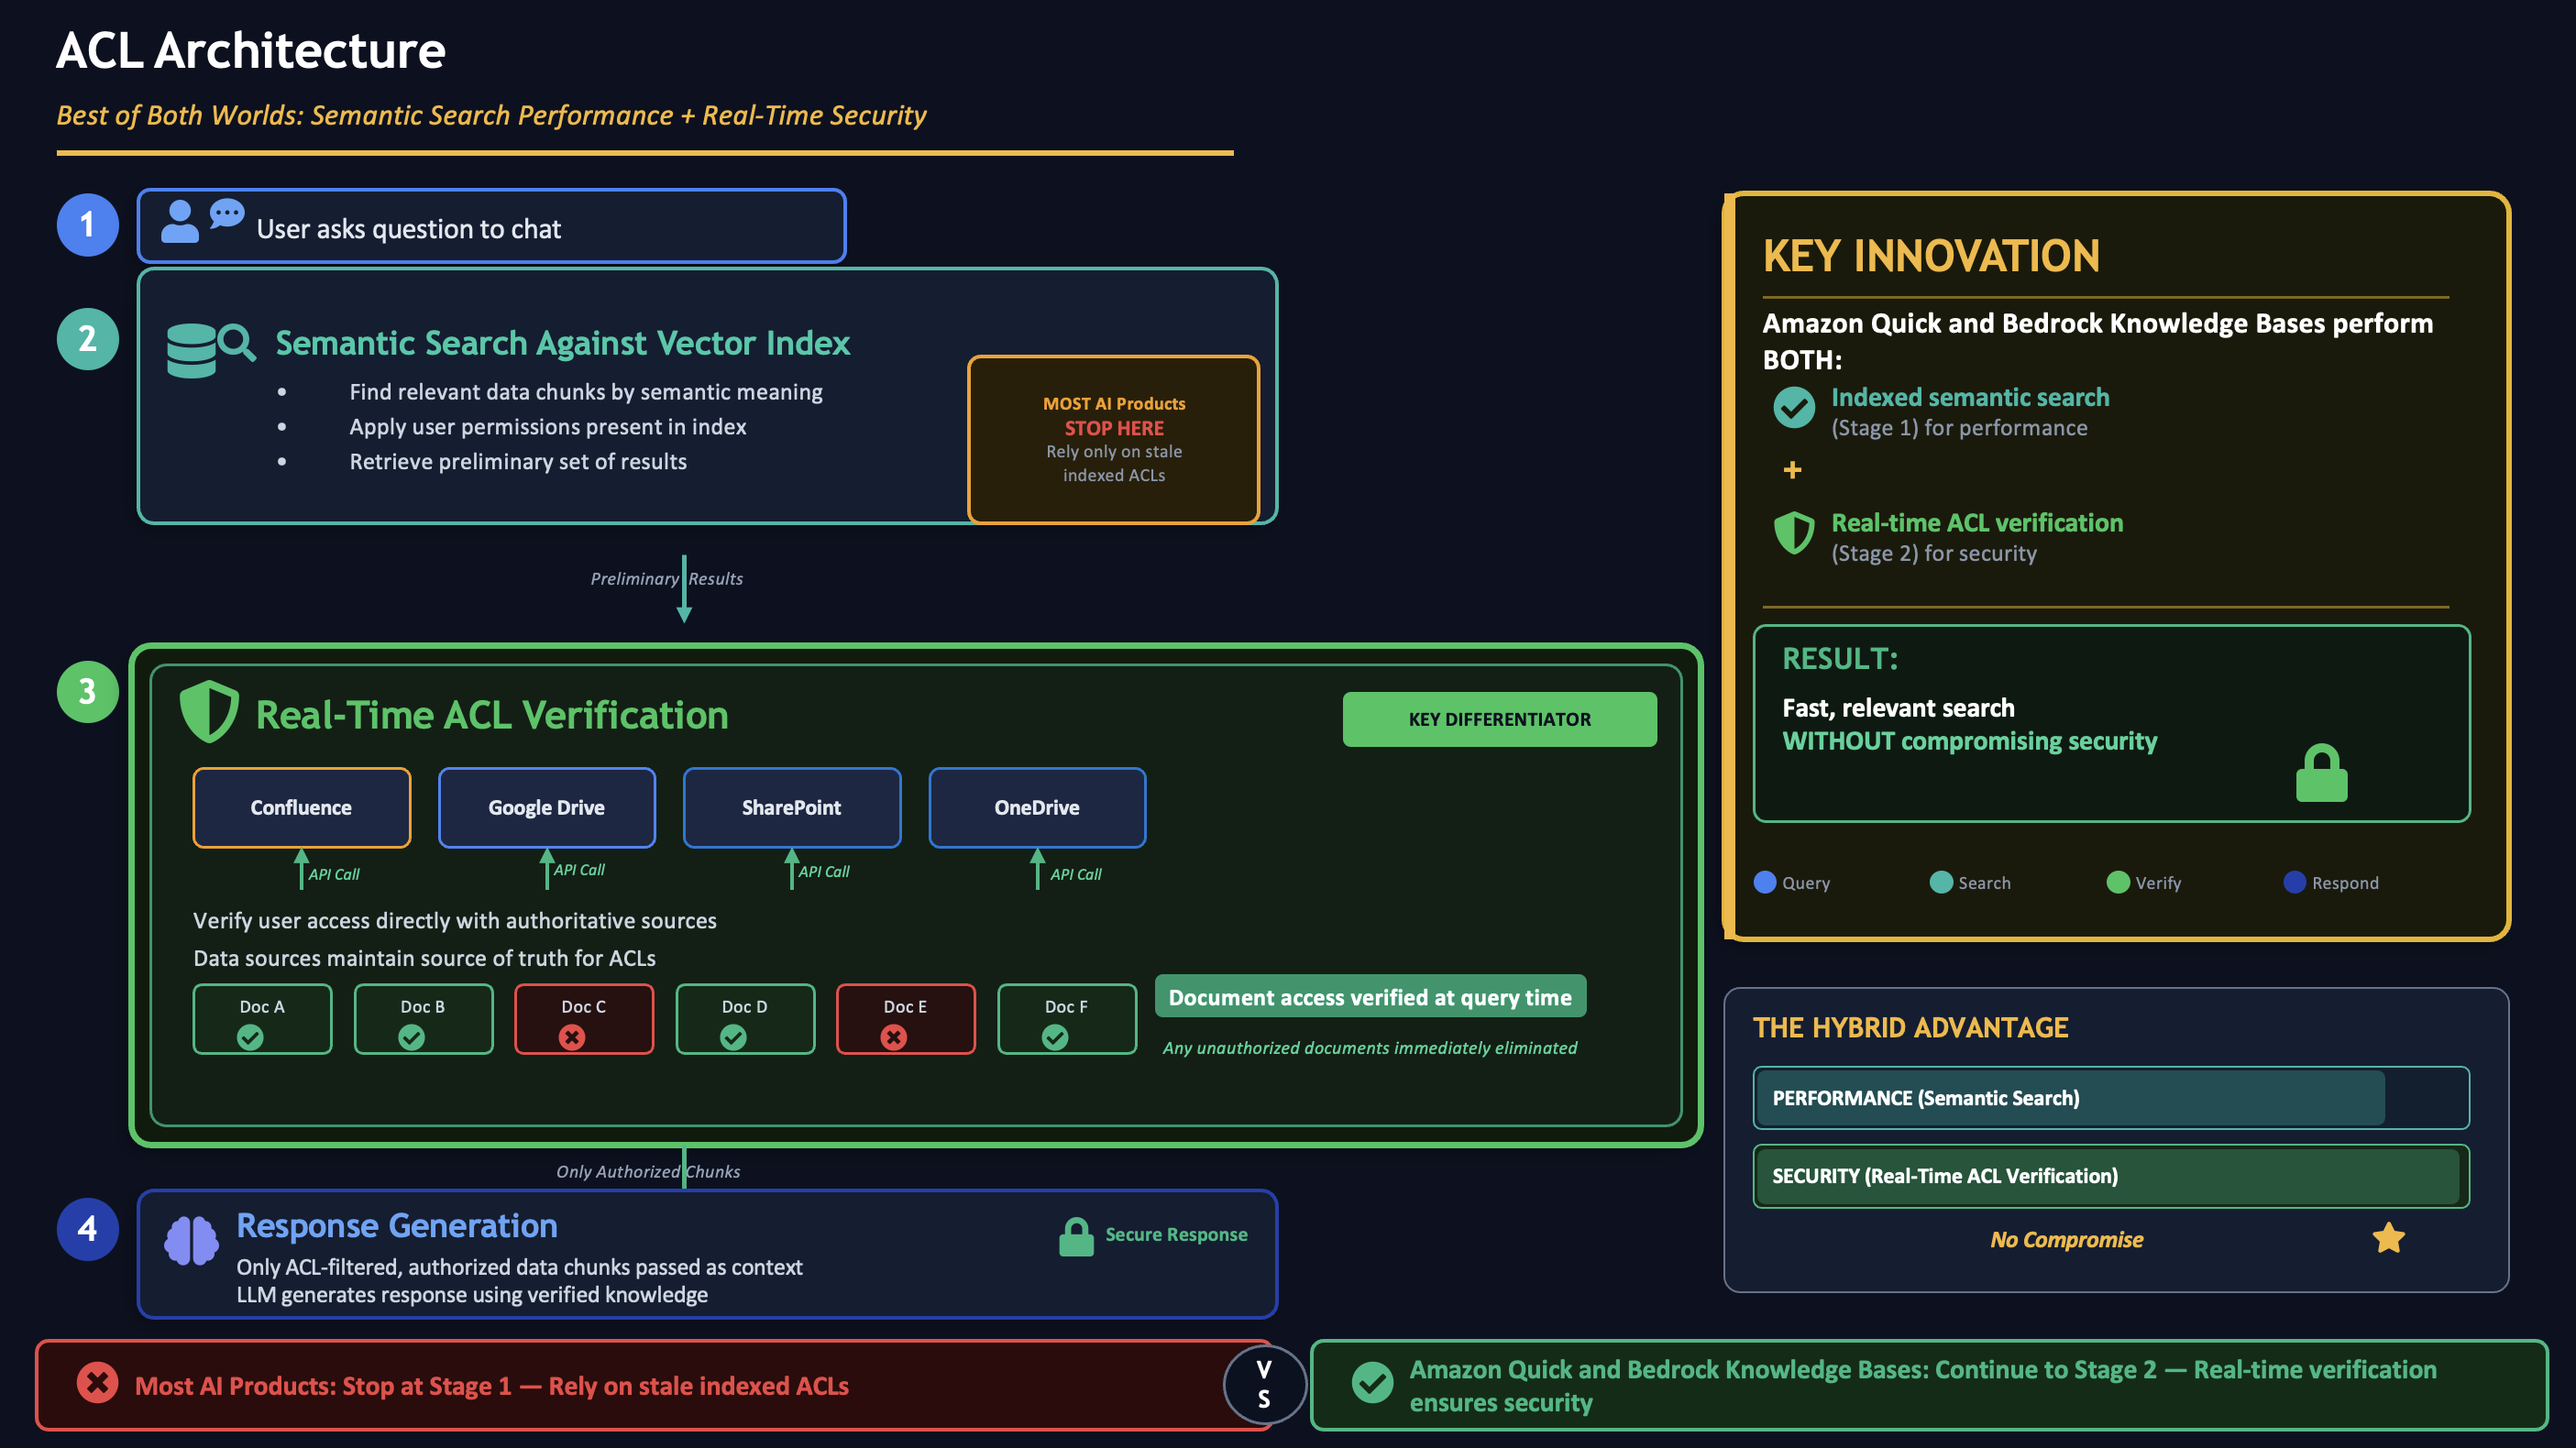
图 1:Amazon Quick 和 Amazon Bedrock Knowledge Bases 的实时 ACL 强制执行架构,将检索前过滤(阶段 1)与针对权威来源的实时验证(阶段 2)相结合
工作原理:以 Google Drive 为例
当用户向使用 Google Drive 知识库的 Amazon Quick 代理提交查询时,系统分两个阶段执行访问控制:
阶段 1:检索前过滤
Amazon Quick 对向量索引执行语义搜索,以找到最相关的文档段落。系统应用已存储在索引中的访问控制列表,生成初步的候选文档集。这一阶段是必要的,因为对索引中的每个文档都进行实时 API 调用,在大规模场景下成本过高。
阶段 2:实时验证
Amazon Quick 通过调用 Google Drive API 实时验证候选文档。它使用管理员提供的服务账号凭据,通过模拟(impersonation)生成特定于用户的访问令牌。Google Drive 维护着与每个文档关联的访问控制列表的权威来源。用户无权访问的文档会被排除在检索结果集之外。只有经过验证且已授权的文档段落才会作为上下文传递给大语言模型(LLM)。模型利用这些知识生成响应。
这种两阶段方案在性能与安全之间取得平衡。它利用缓存的 ACL 提升效率,同时通过实时检查保障正确性。除 ACL 强制执行外,Amazon Bedrock 还提供负责任的 AI 控制措施,包括用于内容过滤的 Amazon Bedrock Guardrails、用于减少幻觉的接地检查(grounding checks),以及可配置的安全策略,帮助组织负责任地部署生成式 AI 应用。
这对您的组织为何重要
该方案带来三项关键优势:
- 始终最新的权限 – 使用 RAG 产品时,同步周期之间不再存在安全缺口。如果员工的访问权限被撤销,该变更会在数秒内而非数小时或数天后反映在 AI 响应中。
- 放心扩展 – 组织可以扩大其知识库覆盖范围,因为无论数据源是什么,实时 ACL 检查都会针对每次查询向权威来源验证权限。
- 降低运维负担 – 您无需担心同步频率问题。
客户对此的评价
“当我们着手为组织评估 AI 解决方案时,我们的安全与合规团队明确表示,他们的首要任务是:确保同事只能看到他们被授权访问的信息。这是一项基本要求,但许多平台都难以切实有效地解决这一问题。Amazon Quick 的实时访问控制方案明确无误地回答了这个问题,并在整个评估过程中展现出令人瞩目的严谨性。它让我们的内部审查委员会有信心继续推进,也为我们今后思考 AI 治理奠定了坚实的基础。”
— Jamahl Wiggins,Mondelēz International M365 创新高级专员
Mondelēz International 已为四个区域超过 35,000 名员工部署 Amazon Quick。
结论
在这篇文章中,我们介绍了 Amazon Quick 和 Amazon Bedrock Knowledge Bases 如何实施实时 ACL 强制执行,从而解决企业面临的一项关键安全挑战。双层 ACL 架构在查询时直接向权威来源验证权限。这确保 AI 生成的答案只包含用户被授权访问的内容。
要开始使用,请访问 Amazon Quick 和 Amazon Bedrock Knowledge Bases。
关于作者

Amit Choudhary
Amit 是 Amazon Bedrock 知识库和 Amazon Quick 的首席产品经理。他的工作使基于企业知识的安全 AI 交互成为可能,改变了组织利用其数据进行 AI 驱动的洞察和决策的方式。他是从 0 到 1 开创这一实时访问控制功能的产品经理。

Suren Raju
Suren 是 AWS Amazon Quick 服务团队的生成式 AI 专家解决方案架构师,他帮助企业在自身知识的基础上构建安全、具备代理能力的 AI。他工作在代理到代理(A2A)编排和模型上下文协议(MCP)操作连接器的前沿——这些组件让 AI 代理能够跨工具进行推理、采取实际行动,并安全地获取企业知识,而不仅仅是回答问题。